
Les cabinets d'audit sont demandeurs de plus en plus d’IA ; workflows agentiques pour accompagner la réalisation de la mission. L’objectif est de se concentrer là où porte leur valeur ajoutée. Leurs clients ont le même raisonnement. Résultat : une part croissante de ce que le commissaire aux comptes examine a déjà été préparée, rédigée ou rapprochée par un algorithme.
Faut-il craindre un audit où une IA révise le travail d'une autre IA ? Et si oui, où l'auditeur doit-il placer son jugement ?
Tout le monde veut gagner du temps, y compris le client
L'argument du temps gagné ne s'arrête pas à la porte du cabinet. Il vaut aussi pour l’entité que l'on audite. Côté auditeur, la logique est connue : automatiser la collecte, le rapprochement, la revue analytique de premier niveau, pour concentrer l'effort sur les zones de risque.
Côté entité auditée, le mouvement est le même, et souvent plus rapide et avec moins de responsabilités associées par rapport à un CAC. Ainsi, une partie de la document produite pour un CAC a pu être assistée ou réalisée par un algorithme (avec ou sans supervision) :
- la saisie et l'imputation automatique des pièces (lecture OCR, catégorisation, lettrage) ;
- les rapprochements bancaires et les propositions d'écritures de régularisation ;
- les estimations comptables (provisions, dépréciations) appuyées sur des modèles ;
- la rédaction de l'annexe, du rapport de gestion ou des notes explicatives ;
- les réponses aux demandes de l'auditeur, parfois rédigées avec un assistant conversationnel.
L’auditeur ne vérifie plus seulement des comptes établis par des personnes, il vérifie aussi le résultat de traitements dont la logique n'est pas toujours visible.
Le risque de la boucle : une IA qui révise une IA
Si le client produit avec l'IA et que l'auditeur contrôle avec l'IA, le risque n'est pas l'IA en soi. C'est l'absence d'un regard humain indépendant entre les deux.
- L'erreur plausible. Une IA générative produit des textes et des chiffres cohérents en apparence. Une erreur bien formulée passe plus facilement qu'une erreur grossière, et une seconde IA, entraînée à repérer des incohérences, peut la juger tout aussi plausible.
- La confirmation mutuelle. Deux outils qui reposent sur des logiques proches ont tendance à converger. Leur accord n'est pas une preuve : c'est parfois le même biais vu deux fois.
- L'homogénéisation. Si tout le monde utilise des modèles similaires, les comptes se ressemblent davantage, les signaux faibles s'estompent et l'anomalie devient plus difficile à distinguer de la norme.
- La perte de traçabilité. Une écriture proposée par un outil, validée en un clic, puis contrôlée par un autre outil : qui a réellement décidé ? Sans piste d'audit lisible, la question n'a plus de réponse.
Il faut y ajouter un risque plus direct : la fraude. Produire une fausse facture, un faux relevé ou une fausse confirmation crédible demande aujourd'hui beaucoup moins de moyens qu'hier. La fiabilité apparente d'un document ne dit plus grand-chose de son authenticité.
Le CAC, dresseur d'IA malgré lui ?
Le commissaire aux comptes audite peut-être déjà, sans le savoir, des comptes en partie produits par des algorithmes. La question n'est donc pas de savoir s'il doit s'y préparer, mais comment il le prend en compte.
Ce qui change, c'est la nature de l'objet audité. Un traitement automatisé chez le client fait partie de son environnement informatique et de son contrôle interne. Le référentiel le prévoit déjà : la NEP 315 révisée demande à l'auditeur de comprendre l'environnement informatique de l'entité et les risques qui en découlent. Un outil d'IA qui génère des écritures ou des estimations relève de ce périmètre, au même titre qu'un ERP.
Ce qui change aussi, c'est la valeur probante. Un document généré ou retraité par une IA reste un élément probant possible, mais sa fiabilité dépend de la manière dont il a été produit, contrôlé et conservé. L'auditeur doit pouvoir répondre à trois questions simples : d'où vient l'information, qu'est-ce qui l'a transformée, et qui l'a validée ?
Enfin, ce qui ne change pas : la responsabilité. Le signataire du rapport reste le commissaire aux comptes. Une IA ne signe pas, ne répond pas devant le H2A et ne peut pas être tenue pour responsable. C'est précisément pour cela qu'elle ne peut pas être décisionnaire.
Faut-il s'en méfier ? Où mettre le curseur ?
Non, s'il ne s'agit pas de rejeter l'IA par principe. Oui, s'il s'agit d'exercer le scepticisme professionnel qui est déjà au cœur du métier.
Un compte produit avec l'aide d'une IA n'est pas moins fiable par nature qu'un compte saisi à la main. Les erreurs humaines existent aussi, et l'automatisation en supprime beaucoup. Le sujet n'est pas l'outil, c'est le niveau de contrôle qui l'entoure.
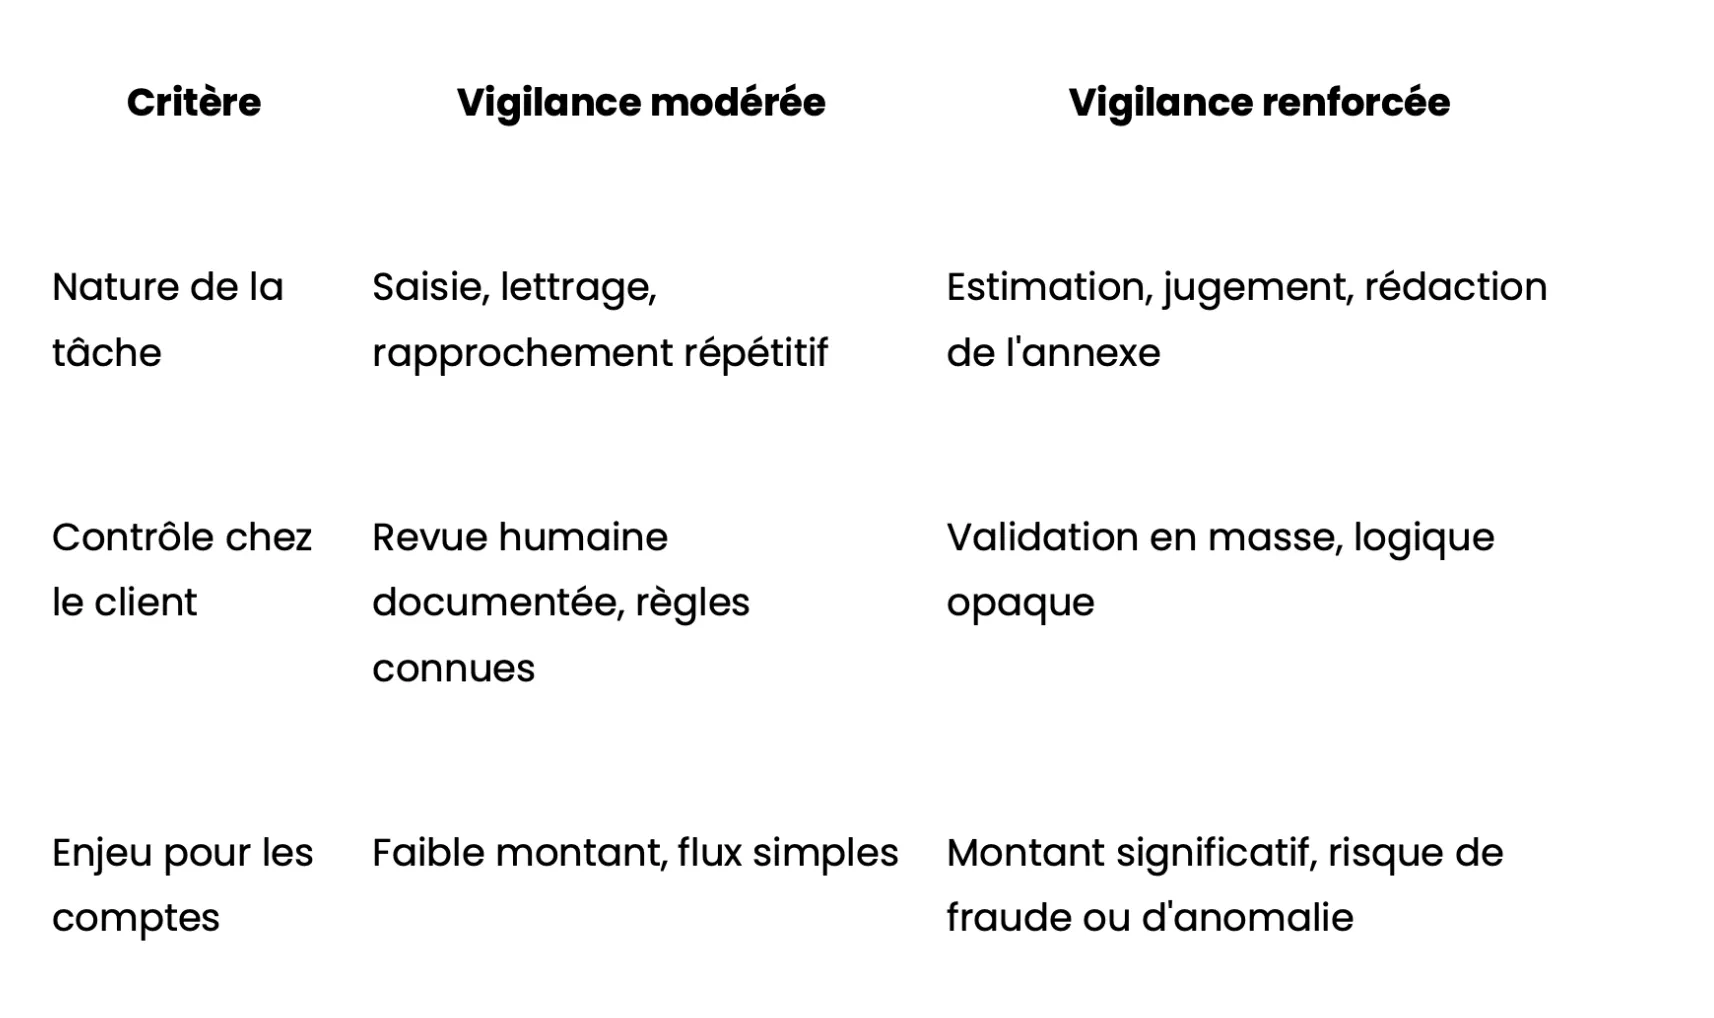
Le curseur se place selon trois critères :
Comment s'en rendre compte
Le plus simple reste de poser la question. L'usage de l'IA chez le client devrait devenir un point systématique de la prise de connaissance, comme l'est déjà le système d'information.
Les questions qui peuvent aider :
- Quels outils interviennent dans la production des comptes, et à quelles étapes ?
- Quelles écritures ou estimations sont proposées automatiquement ?
- Qui valide ces propositions, et la validation est-elle documentée ?
- Les paramètres et règles des outils sont-ils connus, stables, contrôlés ?
- Des documents transmis à l'auditeur ont-ils été rédigés ou retraités avec une IA ?
Les signaux qui peuvent alerter :
- des textes d'annexe ou des réponses très fluides mais génériques, peu ancrés dans la réalité de l'entité ;
- des volumes d'écritures validées en un temps incompatible avec une revue réelle ;
- des justificatifs parfaitement formatés mais impossibles à rattacher à une source externe ;
- des estimations dont personne, chez le client, ne sait expliquer la logique.
Les procédures à adapter
- revenir aux sources externes chaque fois que c'est possible (circularisation, relevés obtenus directement, données tierces) ;
- tester les contrôles autour des outils, pas seulement leurs résultats ;
- renforcer les procédures sur l'authenticité des documents dans les zones à risque de fraude ;
- documenter dans le dossier ce que l'auditeur a vérifié lui-même, et ce qui provient d'un traitement automatisé.
Ce qu'en dit le marché
Aucun texte n'impose encore de démarche spécifique à l'audit de comptes produits avec l'IA. Les repères existent pourtant.
- La NEP 315 révisée (environnement informatique, contrôles généraux), la NEP 500 (éléments probants) et la NEP 240 (fraude) fournissent déjà le cadre pour traiter un outil d'IA comme une composante du système d'information du client.*
- La CNCC, l'Ordre des experts-comptables et le H2A multiplient les publications, webinaires et prises de parole sur l'IA. Le message commun : l'outil est bienvenu, le jugement reste humain.
- Les éditeurs investissent à garantir la traçabilité, transparence et notion de contrôle autour de l’IA : le différenciant ne se joue plus sur la présence d'IA, mais sur la capacité à expliquer, tracer et contrôler ce qu'elle fait.
*à noter, bien que non portant sur la méthodologie d’audit en tant que telle et plutôt sur les fournisseurs / utilisateurs de systèmes IA; il porte et renforce des attentes de transparence et de supervision humaine..
L'auditeur pilote, l'IA ne décide jamais
Si le risque est une IA qui révise une IA sans regard humain, la réponse est de construire des outils où ce regard est obligatoire et visible. C'est la philosophie IA que nous appliquons dans DreamAudit.
Sécuriser les données. Nous travaillons avec les modèles de Mistral AI,100% français afin de limiter les risques dans l’exploitation des données.
Tracer chaque utilisation. Chaque appel à un agent est enregistré : qui intervient, sur quel dossier, avec quel agent. La consommation est consultable à tout moment, par collaborateur et par dossier.
Garder le contrôle. Les fonctionnalités IA sont activables et désactivables depuis l'interface d'administration, et paramétrables dossier par dossier. Le cabinet choisit quand et pourquoi il utilise l'IA.
Rendre l'IA explicable. L'auditeur peut accéder au raisonnement de l'agent, puis corriger, moduler ou refuser sa proposition. La conclusion reste la sienne.
Conclusion : moins de tâches, plus de jugement
Qui audite l'IA ? Le commissaire aux comptes, comme il a toujours audité les systèmes qui produisent les comptes. L'IA ne retire rien à sa mission, elle en déplace le centre de gravité.
Moins de temps sur le pointage et la saisie, plus de temps sur la compréhension des traitements, l'authenticité des sources et les zones de jugement. Un audit plus automatisé n'est pas un audit moins humain : il est plus exigeant sur la part qui reste humaine.
Cette exigence pose une dernière question, que nous avons abordée par ailleurs : comment former des auditeurs capables de juger le travail d'une IA, si les tâches qui forgeaient leur expérience sont confiées à des agents ? La réponse à ces deux questions est la même : garder l'humain dans la boucle, et rendre visible ce qu'il y fait.
Envie d'explorer comment l'écosystème DreamAudit répond à ces problématiques ? Contactez notre équipe pour une démo !